焼肉チェーンのアプリ、パソコンソフトの会社、新聞社、カーシェア。2026年の秋は、身近な会社から「個人情報が流出しました」というお知らせが続いています。ニュースを見て「自分の情報も漏れているかもしれない」と不安になった人も多いはずです。この記事では、最近の日本企業の事例をもとに、情報がどこから漏れるのか、漏れると何が起きるのかを高校生にもわかる言葉で説明します。最後に、今日から誰でもできる対策と、「流出のお知らせ」が届いたときの行動をまとめます。
動画でも同じ内容を約10分で解説しています。
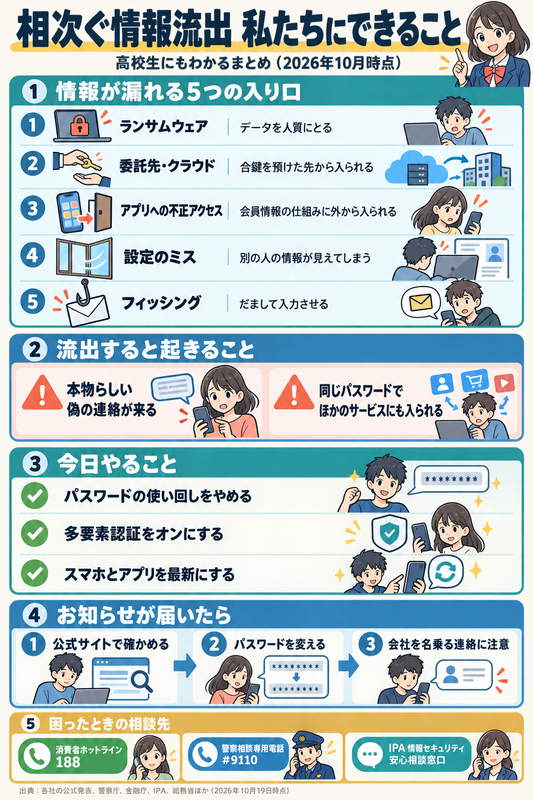
※ 画像をクリックすると、拡大できるインフォグラフィックのページが開きます
この記事の情報は2026年10月19日時点のものです。件数は各社の公式発表を基本とし、経緯や影響は新聞・テレビなど大手メディアの報道を参考にしました。調査が進むと件数が変わることがあります。
2026年秋、流出の発表が続いている
まず、この1か月ほどの間に発表された主な事例を見てみましょう。どれも、私たちが普段使っているサービスです。
| 発表 | 会社・サービス | 何が漏れたか |
|---|---|---|
| 2026年9月25日〜 | タイムズカー(カーシェア) | 運転免許証の画像などの本人確認書類が、約160万件のアカウントで漏えい5 |
| 2026年10月5日 | 焼肉きんぐ公式アプリ | 会員番号・名前・メールアドレス・電話番号が約1079万件漏えい2 |
| 2026年10月15日 | ソースネクスト(パソコンソフト) | パスワードや住所を含む会員情報が、最大約2252万件流出した可能性3 |
| 2026年10月16日 | 日本経済新聞社 | 開発用のクラウドに入るための認証情報を盗まれ、約183万件が漏えい4 |
NHKは、セキュリティー会社のまとめとして、2026年に不正アクセスで漏えいした可能性がある個人情報が「のべ1億6500万人分余り」にのぼると伝えています1。同じ人が何度も数えられる「のべ」の数字なので実際の人数より大きくなりますが、それでも誰にとっても他人事ではない規模です。
そもそも「情報流出」とは
情報流出(漏えい)とは、会社が預かっている私たちの名前・住所・電話番号・メールアドレス・パスワードなどが、本来見られてはいけない人の手に渡ってしまうことです。会員登録をしたアプリやネット通販のお店は、こうした情報を自分のコンピューターに保管しています。そこに外から侵入されたり、設定を間違えたりすると、情報が外に出てしまいます。
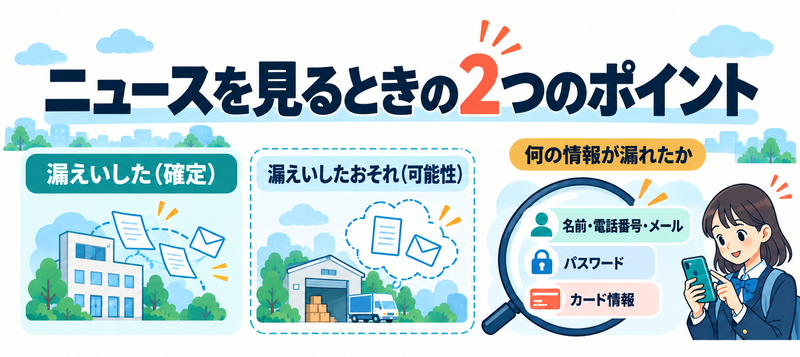
ニュースを読むときは、「漏えいした(確定)」と「漏えいしたおそれがある(可能性)」の違いに注意しましょう。焼肉きんぐのアプリは約1079万件が実際に漏えいしたと発表しました2。一方、ソースネクストは最大約2252万件が「流出した可能性」としています3。「おそれ」の件数は、念のため対象を広めに数えた数字です。調査が進むと、件数が増えたり減ったりすることもあります。
もう一つ大事なのは、何の情報が漏れたかです。焼肉きんぐのアプリではログイン用のパスワードと生年月日は漏れておらず、決済の情報はもともと会社が持っていないと説明しています2。ソースネクストでは、パスワードも対象に含まれています3。漏れた情報の種類によって、私たちがやるべきことも変わります。
情報はどこから漏れるのか:5つの入り口
流出の原因はいろいろありますが、最近の事例を並べると、大きく5つの入り口に分けられます。家にたとえて説明します。
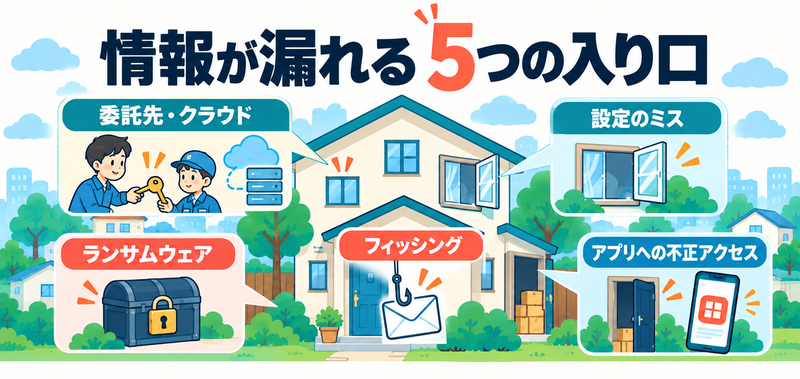
1.ランサムウェア:データを人質にとる攻撃
ランサムウェアは「身代金(ランサム)」を要求するコンピューターウイルスです。会社のデータを暗号化して使えなくし、「元に戻してほしければお金を払え」と脅します。最近はさらに、盗んだデータを「公開されたくなければ払え」と二重に脅す手口が9割を超えたと日本経済新聞が伝えています24。家にたとえると、泥棒が家じゅうの引き出しに鍵をかけ、そのうえ日記を持ち出して「ばらまくぞ」と脅すようなものです。

ビールで知られるアサヒグループでは、2025年9月29日にシステム障害が起き、ランサムウェアによる攻撃だと確認されました9。国内の受注や出荷が止まりました。2025年11月の発表では、個人情報約191万件に漏えいのおそれがあるとしていました10。その後、2026年7月の追加調査で、取引先の関係者などにも対象を広げています41。攻撃者はグループ内の拠点にあるネットワーク機器から入り込み、パスワードの弱点を突いて管理者の権限を奪ったと説明されています11。日本経済新聞によると、この攻撃は2025年12月期の営業利益を400億円弱押し下げ、全商品の出荷が再開したのは2026年4月でした12。
警察庁のまとめでは、2026年上半期(1〜6月)のランサムウェアの被害報告は123件で、半期として統計を取り始めてから最も多くなりました。被害を受けた組織へのアンケートでは、侵入の入り口は、会社が外から社内につなぐために使うVPN機器が約5割を占めています23。
2.委託先やクラウドが狙われる
会社は、仕事の一部を別の会社(委託先)に任せたり、データを外部のクラウドに置いたりしています。家にたとえると、合鍵を預けた先から泥棒が入るようなものです。自分の家の戸締まりをしっかりしていても、合鍵の管理が甘ければ入られてしまいます。

事務用品の通販で知られるアスクルは、2025年10月19日にランサムウェアに感染しました13。会社の報告によると、業務委託先に渡していた管理者用のアカウントが不正に使われました。このアカウントは例外的に「多要素認証」(パスワードに加えてもう一つの確認をする仕組み)を使っておらず、IDとパスワードが漏れていたということです13。攻撃者は6月には侵入しており、会社は4カ月気づけなかったと日本経済新聞は伝えています15。
影響は大きく、アスクルの配送を使っていた無印良品の通販も止まりました18。流出が確認された個人情報は約74万件で、会社は身代金を払っていないと説明しています14。11月の売上高は前年同月より95%減り16、2026年5月期の決算は221億円の最終赤字になりました17。2026年7月30日には、漏えいのおそれがある情報として約60万件を追加で発表しています19。
2026年10月7日には、ソフトバンク系のIDCフロンティアが運営する「IDCFクラウド」がランサムウェア攻撃を受け、このクラウドを使う495の企業や自治体に影響が出ました6。茨城県庁のホームページが見られなくなり8、倉庫の入出荷が止まった会社もありました25。IDCフロンティアは、外部へのデータの流出はなかったと判断しています7。情報が漏れなくても、一つの土台が止まると多くの会社やサービスがいっせいに止まることがわかります。
3.アプリや会員サイトへの不正アクセス
冒頭の表の焼肉きんぐやソースネクストは、会員の情報を管理する仕組みに外から不正に入られた事例です。ソースネクストの場合、会員情報を取り出すための仕組みを不正に使われました3。日本経済新聞社の事例では、開発に使うクラウドに入るための認証情報(鍵にあたるもの)が何らかの手段で盗まれたと説明しています4。鍵そのものを盗まれると、正しい利用者になりすまして入れてしまいます。
4.設定のミス
攻撃がなくても、情報が漏れることがあります。チケット販売の「チケプラ」では、2026年9月28日、アクセスの集中に備えてWebページの設定を変えたところ、別の利用者の情報が画面に表示されてしまいました20。自分の情報がほかの人に見えた可能性がある人は最大107名、ほかの人の情報が見えた可能性がある人は最大322名と発表されています20。家にたとえると、郵便受けの名札を付け間違えて、隣の家の手紙が届いてしまうようなものです。
5.だまして入力させる「フィッシング」
ここまでは会社の側から漏れる話でした。もう一つの大きな入り口は、私たち自身がだまされて、IDやパスワードを入力してしまうことです。本物そっくりの偽のサイトに誘い込んで情報を盗む手口を「フィッシング」と呼びます。
2025年には、ネット証券の口座が乗っ取られ、持っている株を勝手に売買される被害が相次ぎました。手口は主に、偽のサイトでIDやパスワードを入力させるフィッシングと、ウイルス感染の二つだと日本経済新聞は伝えています22。金融庁の集計(暫定値)では、2025年1月から2026年9月までに不正アクセスが1万9252件、そのうち不正な取引まで行われたものが1万642件ありました21,33。フィッシング対策協議会に寄せられたフィッシングの報告は、2026年9月の1か月だけで9万4661件です26。
あやしいメールの見分け方は、フィッシング詐欺メールの見分け方:騙されないための実践チェックリストで詳しく紹介しています。
このほか、会社の中の人が情報を持ち出す「内部不正」もあります。件数は多くありませんが、次の章で紹介する調査でも一定の割合を占めています。
数字で見る全体の様子
東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件で、漏えいした個人情報は3063万人分余りでした27。原因で最も多かったのは「ウイルス感染・不正アクセス」の116件で、全体の64.4%です。悪意を持った従業員による「不正持ち出し・盗難」も7件(3.8%)ありました27。
情報処理推進機構(IPA)が毎年発表する「情報セキュリティ10大脅威 2026」でも、組織にとっての脅威の1位はランサム攻撃、2位はサプライチェーンや委託先を狙った攻撃でした28。この記事で紹介した事例の傾向と重なります。
流出すると、私たちに何が起きるか
情報が漏れても、すぐにお金が盗まれるとは限りません。注意したいのは、漏れた情報を使った「二次被害」です。
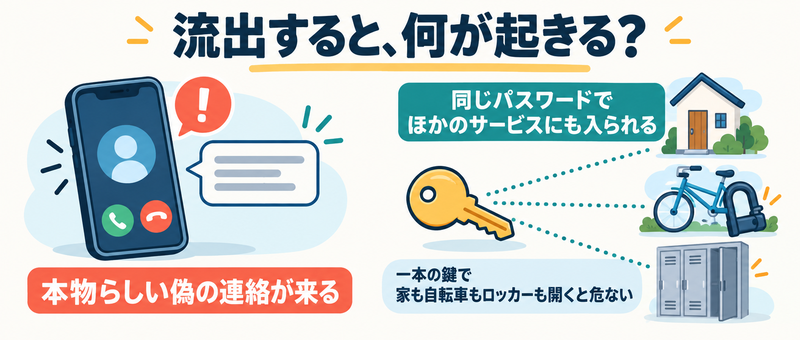
- 本物らしい偽の連絡が来る:名前や電話番号、メールアドレスを知られると、会社を名乗るメールやSMS、電話がもっともらしくなります。焼肉きんぐの運営会社は、漏れた情報がなりすましメールやフィッシング詐欺に悪用されるおそれがあるとして注意を呼びかけています2。NHKは「詐欺師は名前と住所を正確に言ってきた」という見出しで、流出のリスクを伝えています29。
- ほかのサービスにも入られる:同じメールアドレスとパスワードをいくつものサービスで使っていると、一か所で漏れた組み合わせで、別のサービスにもログインされるおそれがあります。ソースネクストは、同じ組み合わせを使っている他のサービスのパスワードも変えるよう呼びかけています3。一本の鍵で家も自転車も学校のロッカーも開くようにしていると、鍵を一本なくしただけで全部が危なくなるのと同じです。
- 生活に影響が出る:アサヒやアスクルの例のように、商品が届かない、サービスが使えないといった形で、私たちの暮らしにも影響が及びます9,18。
今日からできるアクションプラン
会社から漏れるのを個人で止めることはできません。それでも、漏れたときの被害を小さくすることはできます。官公庁やIPAがすすめている対策を、取りかかりやすい順に並べました。まずはメール、銀行、証券、ネット通販など、お金や他のサービスにつながる大事なアカウントから始めましょう。

今日やること
- パスワードの使い回しをやめる:IPAは、パスワードを「できるだけ長く」「複雑で」「使い回さない」ものにするようすすめています30。警察庁は10文字以上を目安にしています32。総務省は、使い回さないことが大切で、サービス側から流出した事実がなければ、定期的に変える必要はないとしています31。
- 多要素認証をオンにする:覚えているパスワードに加えて、手元のスマホや指紋・顔など、別の種類の確認を組み合わせる仕組みです。IDとパスワードを盗まれても、ログインされにくくなります30。パスキーのような、より強い認証が使えるサービスでは、設定しておきましょう26。証券口座については、金融庁も、強い認証の提供が始まったら速やかに設定するよう呼びかけています33。
- スマホとアプリを最新にする:OSやアプリの更新には、弱点をふさぐ修正が入っています32,34。
ふだんの習慣
「流出のお知らせ」が届いたら
自分が使っているサービスで流出が発表されたら、あわてずに次の順で進めましょう。

- お知らせが本物か、公式サイトで確かめる:流出のニュースに便乗した偽のメールもありえます。メールのリンクは押さず、ブックマークや公式アプリから会社のお知らせを開いて確かめます35。
- パスワードを変える:そのサービスのパスワードを変えます。同じパスワードをほかのサービスでも使っていたら、そちらもすべて変えます3,35。
- しばらくは、会社を名乗る連絡に注意する:漏れた名前や電話番号を使った、なりすましの連絡が来るおそれがあります。パスワードや認証コード、カード情報は入力せず、答えないようにしましょう2,5。
困ったときの相談先
| こんなとき | 相談先 |
|---|---|
| お金の請求や契約のトラブルで困った | 消費者ホットライン「188」36 |
| 詐欺かもしれない連絡が来た(緊急ではない) | 警察相談専用電話「#9110」37,42(緊急のときは110番) |
| 不正アクセスなどの被害を警察に相談したい | 警察庁のサイバー事案の相談窓口(オンライン受付)38 |
| ウイルスや不正アクセスなど、技術的なことを聞きたい | IPA 情報セキュリティ安心相談窓口(03-5978-7509)39 |
| あやしいメールやSMSを見つけた | フィッシング対策協議会への情報提供40 |
受付時間などは、それぞれの窓口の最新の案内を確かめてください。高校生の人は、一人で抱え込まずに家族や先生にも相談しましょう。
よくある質問
Q.パスワードは定期的に変えたほうがいいですか?
総務省は、複数のサービスで使い回さないことが大切で、定期的な変更は不要としています31。ただし、使っているサービスで流出が発表されたときは、すぐに変えましょう。
Q.「流出のお知らせ」のメールに書かれたリンクから手続きしてもいいですか?
リンクは押さず、ブックマークや公式アプリから会社のお知らせを開いて手続きするのが安全です。金融庁は、見覚えのある送信者からのメールでもリンクを開かないよう呼びかけています33,35。
Q.流出が起きたら、すぐにお金を盗まれますか?
すぐに盗まれるとは限りません。焼肉きんぐのアプリのように、決済の情報は会社がもともと持っていない例もあります2。注意したいのは、漏れた名前や電話番号を使った偽の連絡と、パスワードの使い回しによる不正ログインです。
まとめ
- 2026年は、身近なアプリや会社からの情報流出の発表が続いている。
- 入り口は、ランサムウェア、委託先やクラウド、アプリへの不正アクセス、設定ミス、フィッシングの5つが中心。
- 流出そのものは防げなくても、パスワードの使い回しをやめ、多要素認証をオンにすれば被害を小さくできる。
- お知らせが届いたら、公式サイトで確かめ、パスワードを変え、会社を名乗る連絡に注意する。
今日できることは一つで十分です。まずは、いちばん大事なメールアドレスのパスワードが、ほかのサービスと同じになっていないか確かめてみてください。
個人情報を扱う会社のルールがどう変わろうとしているかは、【やさしく解説】個人情報保護法の「3年ごと見直し」で何が変わる?にまとめています。
監修:今村久司(脳神経内科医)。企業の公式発表・官公庁の資料・大手メディアの報道をもとにした一般向けの情報提供です。個別のトラブルは、上の相談先に問い合わせてください。監修者紹介・編集方針
参考資料
すべて2026年10月19日に確認。
- NHKニュース「不正アクセスによる個人情報漏えい のべ1億6500万人分余に」2026年10月16日. https://news.web.nhk/newsweb/na/nd-20261016de60239
- 物語コーポレーション「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」2026年10月5日. https://www.monogatari.co.jp/news/261005_news/
- ソースネクスト「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」2026年10月15日. https://www.sourcenext.com/support/i/2026/1015_info/
- 日本経済新聞社「不正アクセスによる個人情報漏洩について」2026年10月16日. https://www.nikkei.co.jp/nikkeiinfo/news/information/1561.html
- タイムズモビリティ「『タイムズカーWebシステム』への不正アクセスに関する調査結果および今後の対応について(第3報)」2026年9月29日. https://share.timescar.jp/news/2026/0929/1816.html
- IDCフロンティア「【第3報】当社サービスの一部システムへの不正アクセスによる障害について」2026年10月8日. https://www.idcf.jp/news/topics/20261008001
- IDCフロンティア「【第5報】不正アクセスによる障害に関する調査の進捗について」2026年10月14日. https://www.idcf.jp/news/topics/20261014001
- 日本経済新聞「ソフトバンク系IDCフロンティアに不正アクセス 茨城県庁など495社・自治体に影響」2026年10月7日. https://www.nikkei.com/article/DGXZQOUC076WG0X01C26A0000000/
- アサヒグループホールディングス「サイバー攻撃によるシステム障害発生について(第2報)」2025年10月3日. https://www.asahigroup-holdings.com/newsroom/detail/20251003-0104.html
- 時事通信「アサヒ、個人情報191万件漏えいも 社長が会見で陳謝、来月受注再開」2025年11月27日. https://www.jiji.com/jc/article?k=2025112700121&g=eco
- アサヒグループホールディングス「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」2026年2月18日. https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html
- 日本経済新聞「アサヒ純利益37%減、25年12月期 サイバー攻撃で400億円利益下押し」. https://www.nikkei.com/article/DGXZQOUB074LA0X00C26A7000000/
- アスクル「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(ランサムウェア攻撃によるシステム障害関連・第13報)」2025年12月12日. https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf
- 時事通信「アスクル、74万件情報流出 身代金は支払わず―サイバー攻撃」2025年12月12日. https://www.jiji.com/jc/article?k=2025121200984&g=eco
- 日本経済新聞「アスクル、サイバー攻撃での情報漏洩は74万件 侵入に4カ月気づけず」2025年12月12日. https://www.nikkei.com/article/DGXZQOUC10CWC0Q5A211C2000000/
- 日本経済新聞「サイバー攻撃受けたアスクル、全容解明になお時間 動向まとめ読み」. https://www.nikkei.com/article/DGXZQOUC223ZK0S5A221C2000000/
- 日本経済新聞「アスクル26年5月期、221億円の最終赤字 サイバー攻撃で打撃」. https://www.nikkei.com/article/DGXZQOUC032DY0T00C26A7000000/
- 時事通信「アスクル、サイバー攻撃で出荷停止 無印良品、ロフトにも影響拡大」2025年10月20日. https://www.jiji.com/jc/article?k=2025102000167&g=eco
- アスクル「ランサムウェア攻撃に伴う情報漏えいのおそれに関する本人通知の追加実施について(ランサムウェア攻撃によるシステム障害関連・第19報)」2026年7月30日. https://pdf.irpocket.com/C0032/xoA3/Ef45/bBPr/O98H.pdf
- チケットプラス「一部のお客様情報が別のお客様に表示される事象についてのお詫びとご報告」2026年10月1日. https://ticketplus.co.jp/news/detail/1025
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」2026年10月9日付. https://www.fsa.go.jp/ordinary/chuui/chuui_phishing/20261009.pdf
- 日本経済新聞「証券口座乗っ取りを防げ 多要素認証は絶対設定」2025年5月25日. https://www.nikkei.com/article/DGXZQOUB218150R20C25A5000000/
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」. https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 日本経済新聞「ランサムウェア被害最多、『二重恐喝』9割超 暗号解除とデータ流出で脅す」. https://www.nikkei.com/article/DGXZQOUD061XZ0W6A900C2000000/
- 日本経済新聞「ソフトバンク系にランサム攻撃、障害続く ニッスイ子会社は配送停止」2026年10月8日. https://www.nikkei.com/article/DGXZQOUC0855J0Y6A001C2000000/
- フィッシング対策協議会「2026/09 フィッシング報告状況」. https://www.antiphishing.jp/report/monthly/202609.html
- 東京商工リサーチ「2025年『上場企業の個人情報漏えい・紛失事故』調査」. https://www.tsr-net.co.jp/data/detail/1202348_1527.html
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」. https://www.ipa.go.jp/security/10threats/10threats2026.html
- NHKニュース「“詐欺師は名前と住所を正確に言ってきた”『タイムズカー』など相次ぐ個人情報漏えい リスクと対策は」2026年10月10日. https://news.web.nhk/newsweb/na/nd-20261008de56412
- 情報処理推進機構(IPA)「不正ログイン対策特集ページ」. https://www.ipa.go.jp/security/anshin/measures/account_security.html
- 総務省「国民のためのサイバーセキュリティサイト:推測できる簡単なパスワードを利用しないようにしよう」. https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/end_user/general/01/
- 警察庁「基本的なセキュリティ対策」. https://www.npa.go.jp/bureau/cyber/countermeasures/basic.html
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」. https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html
- 情報処理推進機構(IPA)「日常における情報セキュリティ対策」. https://www.ipa.go.jp/security/anshin/measures/everyday.html
- 警察庁「フィッシング対策」. https://www.npa.go.jp/bureau/cyber/countermeasures/phishing.html
- 消費者庁「消費者ホットライン」. https://www.caa.go.jp/policies/policy/local_cooperation/local_consumer_administration/hotline/
- 警察庁「ご意見、各種相談・情報提供等」. https://www.npa.go.jp/goiken/index.html
- 警察庁「サイバー事案に関する相談窓口」. https://www.npa.go.jp/bureau/cyber/soudan.html
- 情報処理推進機構(IPA)「情報セキュリティに関する技術的なご相談(情報セキュリティ安心相談窓口)」. https://www.ipa.go.jp/security/anshin/about.html
- フィッシング対策協議会「消費者の皆様へ」. https://www.antiphishing.jp/consumer/
- Asahi Group Holdings "Regarding Personal Information That May Have Been Exposed Due to a Cyberattack" 2026年7月17日. https://www.asahigroup-holdings.com/newsroom/detail/20260717-0201.html
- 政府広報オンライン「暮らしの相談窓口(防犯)」. https://www.gov-online.go.jp/kurashinosodan/list/ct_bouhan.html
