コメント
自分はチャエンさんのX投稿を見てからは、Typelessをスパイウェア扱いまではしなくて良いと思いました。Aqua Voiceは年間契約済みですが、スマホではTypelessを使っていこうと思います。
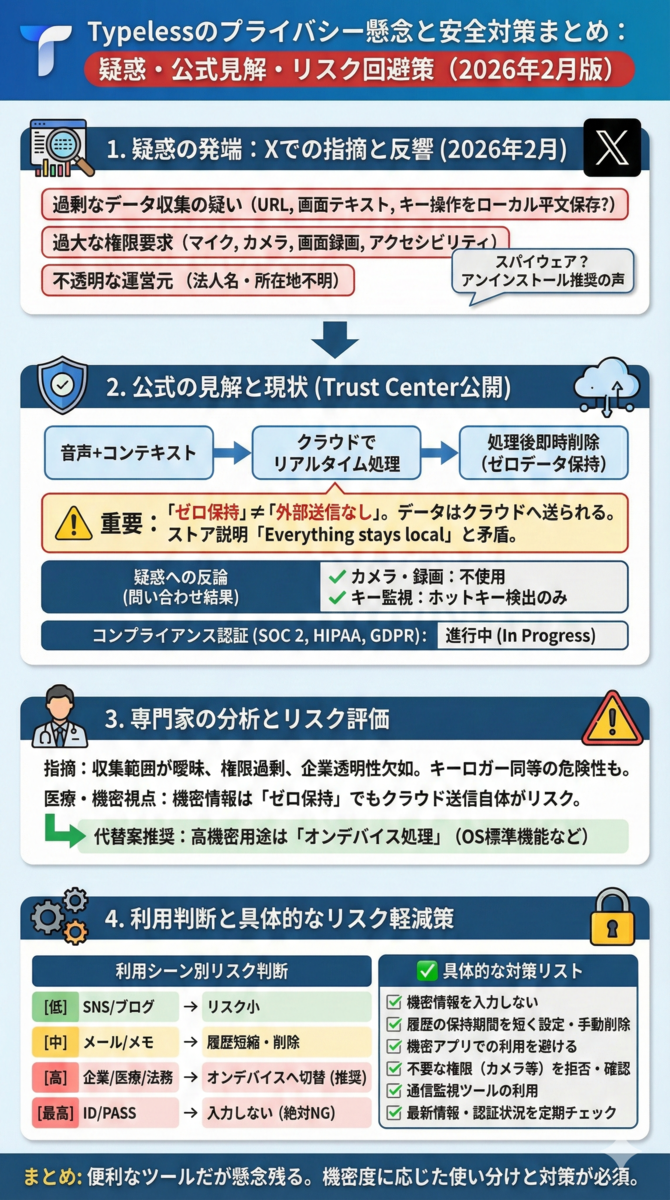
Typelessは、音声をテキストに変換し文章を整えるAIキーボードアプリです。macOS、Windows、iOS/Androidで利用でき、ホットキーを押して話すだけでどのアプリにも文章を挿入できる手軽さが支持されています。ただし2026年2月に入ってから、X(旧Twitter)で「過剰なデータ収集やプライバシー侵害があるのではないか」との投稿が拡散されました。本稿では疑惑の発端から最新の公式情報、専門家による分析、信頼性向上の取り組み、利用時のリスクと対策をまとめます。
📑 目次
1. 疑惑の発端とXでの議論
1.1 げれげれさんの検証と反響
2026年2月12日、Xのユーザー「げれげれ(@medmuspg)」がmacOS版Typelessを解析した結果として、以下の内容を報告しました[1]。
| 主な指摘 | 内容 |
|---|---|
| 収集するデータの広さ | 音声だけでなく、閲覧しているURL、フォーカス中のアプリ名やウィンドウタイトル、画面上のテキスト、クリップボードの内容、キーボードイベントなどを収集し、これらをローカルDBに平文で保存していると指摘しました[2]。 |
| 権限の要求が過大 | マイク以外に画面録画やカメラ、Bluetooth、アクセシビリティ権限など、多数の権限を求める点が過剰でありリスクが高いと報告しました[3]。 |
| 企業情報の不透明さ | 利用規約に法人名や所在地の記載がなく、連絡先はメールのみであることから信頼性を疑問視しました[4]。 |
「キーロガー級の機能」「スパイウェアではないか」といった過激な言葉も使われ、多くのユーザーがアプリを即時アンインストールしたと投稿しています[5]。一方で、便利さとプライバシーのトレードオフをどう考えるかという議論も生まれました。
1.2 Xトレンドまとめと注意点
Xのトレンドまとめでは、Typelessは便利なAI音声入力ツールだが、音声や画面・キーボード情報がクラウドに送信されている可能性があるといった疑念が紹介されました[6]。ただし、このまとめは自動生成であり誤った情報が含まれることがあると明記されています。デマを鵜呑みにせず、元の投稿や公式資料を確認する姿勢が重要です。
2. 公式情報とプライバシーポリシー
2.1 データ収集と処理の仕組み
TypelessのPrivacy Policy(2025年12月31日更新)とData Controls(2026年1月9日更新)によると、サービスは以下のように設計されています[7][8]。
音声データと使用中アプリ名・関連テキストなどの限定的なコンテキスト情報をクラウドサーバーでリアルタイムに処理し、処理が完了するとすぐに削除する。データはモデル学習には使用しない[7]。
提供するAI機能の一部は第三者のAIプロバイダー(例:OpenAI)とゼロ保持契約を結んでおり、データは保存せず学習に使わない[8]。
収集する個人情報はメールアドレスや利用状況など最小限で、音声・コンテキストは履歴として端末内には保存されるがサーバーには残さない。開発元は米国カリフォルニア州のSimply CA LLCである[9]。
2.2 「ゼロデータ保持」の意味と誤解
公式は「Zero Data Retention(データを保存しない)」を強調していますが、この言葉は「外部送信しない」という意味ではありません。音声とコンテキストはクラウドに送信されてAI処理され、結果が返却された後にサーバー側のデータを削除するという運用です[7]。
2.3 ストア説明との矛盾
App StoreやGoogle Playの説明文には「Everything stays local(すべて端末内で完結)」といった表現が残っており、公式Data Controlsの説明と矛盾しています[11]。この点は利用者に混乱を与える要因となっており、開発元は説明の整合を図る必要があります。
3. 茶園さんによる問い合わせ結果(2026年2月13日)
Xでの疑惑拡散を受け、AI系インフルエンサーの茶園さん(@masahirochaen)が開発元に直接質問し、DMで得た回答を公開しました。その要旨は以下の通りです[12]。
| 質問項目 | 開発元の回答 |
|---|---|
| カメラ・画面録画 | 使用していない。macOSがカメラや画面録画を使用する際に表示するポップアップがないため、アプリはこれらの権限を利用していないと説明[13]。 |
| キーボード監視 | ホットキー検出のためにローカルでキー入力を監視しているが、入力内容を記録したりクラウドに送信したりする機能ではないと明言[14]。 |
| 音声データの扱い | 音声は暗号化された通信経路を通じてクラウドに送信され、処理後に即時削除される。保存はされないが送信はされるため、「ゼロ保持」と「ゼロ送信」は異なる概念であると説明[15]。 |
| 履歴の保存場所 | 履歴データはユーザーのデバイス内にのみ保存され、サーバーには残らない[16]。 |
| 企業情報と認証取得 | 開発元はSimply CA LLCであり、AWS上で運用している。SOC 2やHIPAA認証は2026年に取得予定で、現在は準備中[17]。 |
茶園さんの問い合わせにより、カメラ利用やキーログ送信といった疑惑は公式に否定されました。ただし音声をクラウド処理する点は変わらず、SOC 2などの認証はまだ取得途上であることが確認されました。
4. 信頼性向上の取り組み:Trust Centerの公開
疑惑が広まった後、Typelessの公式ウェブサイトに「Trust Center」という新しいメニューが追加されました。ここではセキュリティへの取り組みやコンプライアンス状況が公開されています。
4.1 Trust Centerの概要
Trust Centerの概要ページでは、Typelessのセキュリティ慣行とコンプライアンス状況を透明に公開すると説明しています。SOC 2 Type II報告書、ISO 27001認証、HIPAA対応のドキュメントを用意し、脆弱性管理・アクセス制御・暗号化といったコントロールが継続的に監視されていると述べています[18]。利用者はサブプロセッサのリストやデータ保護ポリシーを閲覧したり、セキュリティ質問表を送ったりできます。
4.2 コンプライアンス状況
Trust Centerの「Compliance」セクションでは、主要なコンプライアンスの進捗が表示されています。2026年2月13日時点では、GDPR、SOC 2 Type II、HIPAAのいずれも「In Progress(進行中)」となっており、正式な取得はまだ完了していません[19]。今後の取得状況を注視する必要があります。
4.3 公開されているコントロール例
Trust Centerには123件のセキュリティコントロールが記載され、カテゴリ別に概要が示されています[20]。一部を抜粋すると次のとおりです。
Trust Centerの公開により、以前指摘されていた「企業の透明性が低い」という批判に対し一定の改善が見られます。ただし、コンプライアンスはまだ取得途中であり、収集範囲や権限要求に関する懸念は依然として残っています。
5. ブロガーや専門家による分析
疑惑を巡り、複数のブログや専門家が独自に調査・考察を行っています。
5.1 note.comの記事
note.comの分析記事では、Typelessのプライバシーポリシーが「音声と限定的なコンテキスト」を取得するとしか記載しておらず、実際の範囲が曖昧だと指摘しています[29]。会社名や所在地の記載がないこと、利用規約で過失責任を免責していること、必要以上に広い権限を要求する点なども問題として挙げています[30]。記事では、ローカル処理で完結する代替手段としてWhisper.cppやmacOS/iOS標準の音声入力などを提案しています[31]。
5.2 itwn.jpのセキュリティ懸念まとめ
オンライン雑誌itwn.jpは、Typelessのリスクを幅広く取り上げています[32]。主なポイントは以下のとおりです。
5.3 はてなブログの導入判断ガイド
脳神経内科医によるはてなブログは、医療現場の視点からTypelessの導入可否を評価しています。記事は以下の点を強調しています。
①入力情報の機密度、②クラウド送信への許容度、③端末内履歴の管理方法、④事業者の透明性。この4点を総合して採用を判断すべきと述べています[35]。
ゼロ保持の限界:ゼロ保持はサーバーに保存しないことに過ぎず、外部送信しないわけではないと強調しています[36]。医療・法務文書や営業秘密のような機微情報は、ゼロ保持でもクラウド送信自体が許容できない場合があると警告しています[37]。
第三者提供と越境移転:公式はOpenAIなどへの提供を明記しており、個人データが米国に移転され得ることを指摘しています[10]。
ローカル履歴のリスク:履歴は端末内に保存されるが、デバイスが乗っ取られれば情報漏えいにつながるため、保持期間を短く設定するなどの管理が必要と述べています[10]。
リスク軽減策と導入フレームワーク:入力しない情報を先に決める、履歴の保持期間を短くする、業務端末での利用を制限する、高機密用途ではオンデバイスの代替手段に切り替えるなど、実践的な対策を提案しています[38]。E2EEによるクラウド音声認識は現実的でないため、機密度に応じてローカルツールを使うべきだと指摘しています[39]。
6. リスク評価と利用判断
Typelessを使用する際には、入力内容の機密度とクラウド送信の許容度を踏まえてリスクを評価することが重要です。以下に代表的な利用シーン別のリスクイメージを示します。
| 利用シーン | 機密度 | リスクの目安 |
|---|---|---|
| ブログの下書きやSNS投稿 | 低 | 個人情報を含まない文章ならクラウド送信のリスクは比較的小さい。Typelessの整形機能が効率化に寄与する。 |
| 日常のメールや家計簿メモ | 中 | アドレスや住所などの個人情報が含まれる場合、外部送信には慎重になる。履歴の保持期間を短くし、必要に応じて削除する。 |
| 企業資料・医療・法務文書 | 高 | 規制の対象となる機密情報はクラウド送信が許されず、オンデバイス処理の音声入力に切り替えた方が良い。 |
| ログイン情報やパスワード入力 | 最高 | ID/パスワード、APIキー、未公開の戦略などは音声で口にしない。音声入力ツール自体を使わないことが望ましい[38]。 |
7. 具体的なリスク軽減策
Typelessに限らず、クラウド音声入力ツールを安全に使うには次のような対策が考えられます。
1. 入力しない情報を明確にする:IDやパスワード、患者情報、契約の核心など機密情報は音声で入力しない[40]。
2. 履歴の保持期間を短く設定:端末内の履歴保存期間を最小限にし、手動で定期的に削除する[41]。
3. 利用するアプリを限定:医療用システムや顧客管理など機密情報を扱うアプリではTypelessを使用しない[42]。
4. 代替手段の併用:高機密用途にはiPhone標準ディクテーションやFUTO Voiceなどオンデバイスで完結するツールに切り替える[43]。
5. ネットワークを監視する:Little Snitchなどの監視ツールで送信先や内容を確認し、不審な通信がないかチェックする[44]。
6. 不要な権限を拒否する:カメラや画面録画など不要な権限はオフにし、アプリの更新時に権限が追加されていないか確認する[45]。
7. ローカルDBの管理:ローカルに保存される音声やデータベースを暗号化し、定期的に削除する[46]。
8. 最新情報の確認:公式サイトやTrust Centerの更新、認証取得状況を定期的にチェックし、不明点があれば開発元に問い合わせる。
8. まとめと今後の展望
Typelessは文章作成の効率を大幅に高める魅力的なツールです。しかし2026年2月時点では、クラウド送信を伴うことや過大な権限要求、会社情報の不透明さなどの疑念が解消されていません。開発元は「ゼロデータ保持」を掲げ、カメラ利用やキーログ送信を否定し、Trust Centerでセキュリティ取り組みを公開するなど改善に動き始めています[12][18]。
利用者側は、入力内容の機密度や規制を考慮してTypelessの利用可否を判断し、機密情報にはオンデバイス処理の代替手段を選ぶべきです。今後、SOC 2やHIPAAなどの認証取得や、過大なデータ収集に対する公式な説明がなされれば評価は変わる可能性があります。最新の情報を確認しながら、安全に活用することが求められます。
